Обновления безопасности PHP от 21 октября 2026 года
21.10.2026 PHP выпустил исправления двух критических уязвимостей. Эти ошибки могут позволить злоумышленнику выполнять код на сервере без входа в систему. В статье объясняем, что делать при утечке данных в Германии и ЕС.
PHP (программное обеспечение для работы многих веб-приложений) используется на корпоративных сайтах и в бизнес-системах. Уязвимости могут затронуть CRM (системы управления отношениями с клиентами), ERP (системы планирования ресурсов компании), системы выставления счетов и клиентские порталы. Рекомендации ниже предназначены для средних B2B-компаний Германии. Статья также полезна компаниям США, если на их работу с данными распространяется GDPR.
В официальном сообщении PHP описано выполнение кода с правами webworker (процесса, который обслуживает сайт). Это не даёт злоумышленнику автоматически получить права root (полный контроль над сервером). Под угрозой могут оказаться базы данных, файлы и ключи интеграций, доступные этому процессу.
Наличие уязвимости не доказывает, что утечка произошла. Дата публикации сведений об уязвимости также отличается от даты её обнаружения. Каждой компании нужно проверить свои системы.
Как Webdelo обновила системы всех клиентов на поддержке
Наша команда установила срочные обновления PHP всем клиентам на поддержке. CTO Webdelo Андрей Попов рассказал об этой работе 22 октября 2026 года:
"Как только вышли обновления PHP, мы срочно установили их всем клиентам на поддержке. Наши инженеры работали в офисе до поздней ночи. У клиентов были разные версии PHP. Мы учли это при обновлении."
Срочные обновления закрыли эти уязвимости. Проверить, был ли посторонний доступ к системе до обновления, нужно отдельно.
Краткая техническая справка для IT-команд
CERT-EU (команда кибербезопасности учреждений ЕС) оценила обе уязвимости в 9,2 из 10 по CVSS (системе оценки опасности уязвимостей). В сообщении указаны CVE-2026-109618 и CVE-2026-109619.
- Первые версии с исправлениями: PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35.
- Старые ветки: для PHP 8.1 и более ранних версий нужен переход на поддерживаемую ветку или пакет с исправлениями от поставщика. Проверьте, устраняют ли исправления, перенесённые поставщиком в старые пакеты, обе уязвимости.
- Затронутые конфигурации: уязвимости могут затронуть все установки PHP, которые обслуживают веб-запросы. Возможность атаки зависит от сборки, расширений и настроек.
- Проверка обновления: установите исправления для самого PHP. Обновление CMS (системы управления содержимым сайта) или плагина не исправляет PHP. После обновления проверьте версию PHP, которая фактически работает.
- Временная защита: WAF (фильтр веб-запросов) не заменяет обновление. Если быстро установить и проверить исправления не получается, CERT-EU рекомендует рассмотреть изоляцию приложения, доступного из интернета.
Первые шаги при инциденте: кто за что отвечает
Назначьте одного человека, который будет координировать реагирование на инциденты. Запишите время обнаружения и известные факты. Восстанавливайте системы и оценивайте риски для людей параллельно. Фиксируйте решения и действия на всех этапах.
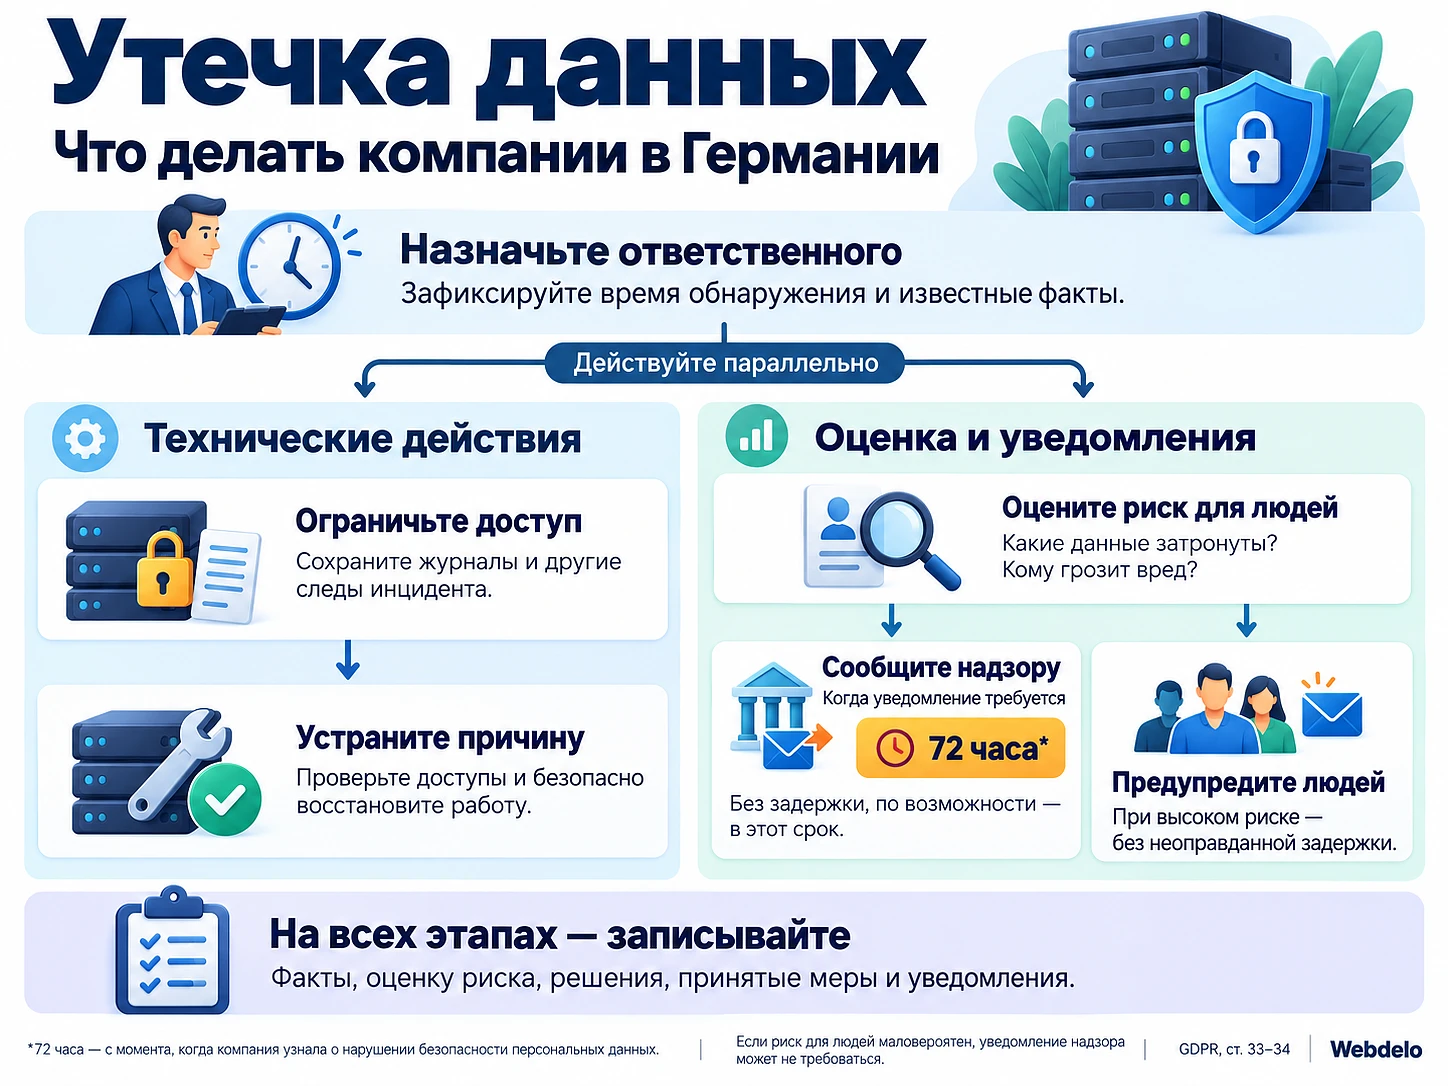
- Подключите нужных специалистов. Привлеките руководство, IT-команду или IT-подрядчика, а также специалиста по защите данных или юриста.
- Ограничьте опасный доступ. При необходимости изолируйте затронутые сервисы. Сохраните журналы событий и другие доказательства до изменений, которые могут их уничтожить.
- Определите масштаб. Выясните, какие системы, персональные данные и люди затронуты. Проверьте, продолжается ли несанкционированный доступ.
- Оцените обязанности по уведомлению. Проверяйте риски для людей, пока идут технические работы. Не ждите ремонта или завершения расследования.
- Безопасно восстановите работу. Устраните причину и закройте несанкционированный доступ. Проверьте систему перед возвратом к обычной работе.
По GDPR (регламенту ЕС о защите персональных данных) срок уведомления надзорного органа начинается с момента обоснованной уверенности компании в нарушении безопасности персональных данных. Если уведомление обязательно, отправьте его без неоправданной задержки. По возможности сделайте это в течение 72 часов. Недостающие сведения можно передать поэтапно.
При вероятном высоком риске затронутых людей нужно проинформировать без неоправданной задержки, с учётом законных исключений. IT-подрядчик, который обрабатывает данные клиента, должен сообщить этому клиенту без неоправданной задержки. Период в 72 часа не является сроком ремонта или общим сроком информирования людей.
Руководство NIST (Национального института стандартов и технологий США) по реагированию на инциденты связывает подготовку, реагирование, восстановление и улучшение процессов. Оно даёт практическую основу для работы. Описанные здесь обязанности по уведомлению определяются законодательством Германии и ЕС.
Как не потерять доказательства в первые часы
Не очищайте и не переустанавливайте затронутые системы до сохранения доказательств. Отключение системы от сети отличается от отключения питания. Совместное руководство ведомств США по защите от программ-вымогателей предупреждает, что выключение питания может уничтожить доказательства в оперативной памяти.
Резервная копия позволяет восстановить доступ к данным. Она не удалит копию, которую злоумышленник уже получил. Патч безопасности исправляет известную уязвимость, но не доказывает, что до обновления никто не проник в систему.
Что считается нарушением безопасности персональных данных
Нарушение безопасности персональных данных - это инцидент, при котором данные потеряны, уничтожены, изменены, неправомерно раскрыты или к ним получен незаконный доступ. Случайное раскрытие тоже может считаться таким нарушением. Атака для этого не обязательна.
Эти категории объясняет руководство EDPB (Европейского совета органов по защите данных) по нарушениям безопасности данных. При первичной оценке нужно проверить:
- Получил ли кто-то персональные данные или доступ к ним без разрешения.
- Были ли персональные данные изменены без разрешения.
- Были ли персональные данные потеряны, уничтожены или стали недоступны.
Программа-вымогатель (вредоносная программа, которая блокирует доступ к данным) может вызвать нарушение безопасности персональных данных даже без доказанного копирования. Потеря доступа к данным тоже может навредить людям.
Записи B2B-компаний часто содержат персональные данные. Например, имена контактных лиц и их рабочие адреса электронной почты. Учётные записи пользователей и сведения о зарплатах тоже могут позволить установить личность человека.
Чисто корпоративная информация без персональных данных не подпадает под GDPR автоматически. Её могут защищать договоры и другие нормы. Нарушение безопасности персональных данных само по себе не доказывает нарушение GDPR и не означает неизбежного штрафа.
Случайное раскрытие адресов в школьной рассылке
Андрей Попов поделился личной историей о частной школе в Праге. При рассылке адреса электронной почты родителей стали видны другим получателям. Затем школа подготовила сообщения об инциденте и документы.
Эта история не прошла независимую проверку по документам. Раскрытие списка адресов требует оценки и документирования. Необходимость уведомления зависит от риска.
Уведомление об утечке персональных данных по GDPR: кому и когда сообщать
Фиксируйте внутри компании каждое нарушение безопасности персональных данных. Уведомляйте надзорный орган без неоправданной задержки и, по возможности, в течение 72 часов с момента осведомлённости. Исключение - случаи, когда риск для людей маловероятен. При вероятном высоком риске информируйте затронутых людей без неоправданной задержки, с учётом законных исключений.
| Получатель | Условие | Срок | Основные сведения |
|---|---|---|---|
| Внутренний учёт нарушений | Каждое нарушение безопасности персональных данных, как требует статья 33 GDPR, пункт 5 | Документировать по ходу реагирования | Факты, последствия, оценка рисков, решения и меры по устранению нарушения |
| Надзорный орган по защите данных | Кроме случаев, когда риск для прав и свобод людей маловероятен | Без неоправданной задержки и, по возможности, в течение 72 часов с момента осведомлённости | Характер и масштаб нарушения, контакты, вероятные последствия и принятые меры |
| Затронутые люди | Вероятен высокий риск, с учётом исключений по статье 34 | Без неоправданной задержки | Понятное объяснение, контакты, вероятные последствия и меры защиты |
| B2B-клиент | Вы обрабатываете затронутые персональные данные от имени клиента | Без неоправданной задержки после того, как узнали о нарушении | Известные факты и сведения, необходимые клиенту для реагирования |
Рекомендации EDPB по уведомлению определяют осведомлённость как обоснованную уверенность в том, что инцидент нарушил безопасность персональных данных. Отсчёт начинается до завершения расследования. Эти 72 часа не дают общего права отложить уведомление.
Если часть сведений ещё неизвестна, сначала отправьте доступную информацию. Остальное передайте поэтапно без дальнейшей неоправданной задержки. Если уведомление отправлено позже 72 часов, нужно объяснить причину задержки.
Уведомление надзорному органу должно включать:
- Характер нарушения.
- Категории и примерное число затронутых людей и записей, если это возможно.
- Контакты специалиста по защите данных или другого ответственного лица.
- Вероятные последствия.
- Принятые или запланированные меры для устранения нарушения и снижения вреда.
Среди исключений из обязанности информировать людей - надёжное шифрование, которое делает затронутые данные нечитаемыми для посторонних. Такая защита зависит от сохранности ключей. Прежде чем применять исключение, оцените фактические обстоятельства.
В какой надзорный орган Германии обращаться
Большинство частных компаний уведомляют надзорный орган по защите данных своей федеральной земли. BfDI (федеральный уполномоченный Германии по защите данных) контролирует федеральные органы и отдельные отрасли, включая телекоммуникации и почтовые услуги.
Найти нужный надзорный орган по защите данных в Германии можно в официальном справочнике земельных органов по защите данных. При трансграничной обработке нужно отдельно проверить, какой орган уполномочен рассматривать инцидент.
Закон Германии, вводящий требования NIS2 (правил ЕС по кибербезопасности для определённых организаций), вступил в силу 6 декабря 2025 года. Организации, на которые он распространяется, также должны сообщать о значительных инцидентах в BSI (федеральное ведомство Германии по кибербезопасности). Эти обязанности не заменяют уведомление по GDPR.
Если инцидент произошёл у IT-подрядчика
Обработчик (поставщик услуг, который обрабатывает персональные данные для клиента) должен сообщить клиенту без неоправданной задержки после того, как узнал о нарушении. Он не должен ждать завершения собственной оценки рисков. Контролёр (организация, которая решает, зачем и как используются данные) сохраняет ответственность за уведомление надзорного органа.
Эти роли определяются фактической работой. Передача поддержки подрядчику не снимает всю ответственность. Установленный договором срок сообщения клиенту не может продлить сроки GDPR.
До начала работы согласуйте контакты на случай инцидента и порядок передачи вопроса ответственным лицам. Определите, как подрядчик поможет собрать доказательства и подготовить уведомления. Связанные вопросы доступа и ответственности разобраны в нашем руководстве по защите клиентской базы при работе с IT-подрядчиком.
Во что утечка данных может обойтись бизнесу
Утечка создаёт расходы ещё до рассмотрения вопроса о штрафе. Работа может остановиться на время расследования и восстановления систем. Уведомления и ответы на вопросы клиентов занимают время сотрудников. Надзорные органы могут потребовать устранить нарушения, а затронутые люди - обратиться за компенсацией.
Текст GDPR даёт надзорным органам ряд полномочий. Среди них:
- Предупреждения и выговоры.
- Предписания исправить обработку данных.
- Ограничения обработки.
- Административные штрафы.
Проверка надзорного органа не следует автоматически за каждым инцидентом. Значение имеют обстоятельства и действия компании.
За нарушения обязанностей по безопасности и уведомлению штраф может достигать 10 млн евро или 2 % мирового годового оборота за предыдущий финансовый год. Применяется больший из двух пределов. Для других категорий нарушений, включая основные принципы обработки, предел составляет 20 млн евро или 4 %, в зависимости от того, что больше.
Это максимальные суммы, которые применяются при определённых условиях. Это не стандартный штраф за каждое нарушение безопасности данных. Компенсация рассматривается отдельно. Для неё нужны нарушение, ущерб и причинная связь между ними.
Размер компании или её малая известность не защищают от автоматического поиска уязвимых систем. Ошибки сотрудников тоже могут привести к раскрытию данных.
Кейс прошлых лет: штраф 65 500 евро за устаревший интернет-магазин
В отчёте органа по защите данных Нижней Саксонии за 2020 год описан штраф в размере 65 500 евро. Отчёт опубликован 27 мая 2021 года. Орган проверил интернет-магазин после уведомления о нарушении безопасности данных.
Магазин использовал xt:Commerce 3.0.4 SP2.1. Программа устарела как минимум с 2014 года и не получала обновлений безопасности. Защита паролей тоже была недостаточной.
Компания согласилась со штрафом. При определении суммы учли, что она предупредила клиентов о необходимости сменить пароли. Это пример применения закона в прошлом. Штраф не относится к новым делам 2026 года.
Уведомления о нарушениях безопасности данных в Баварии
BayLDA (орган по защите данных Баварии, который контролирует негосударственный сектор) получил в 2025 году на 23 % больше уведомлений, чем в 2024 году. Цифры относятся только к сфере его надзора в Баварии. Они не показывают все нарушения в Германии или число затронутых людей.
2023 2 753
2024 2 930
2025 3 603
Шкала начинается с нуля. Бавария, негосударственный сектор под надзором BayLDA. Источник: 15-й отчёт о деятельности за 2025 год, раздел 2.3, страница 14 по печатной нумерации.
Отчёт BayLDA также указывает 3 946 уведомлений за 2021 год. Значит, рост не был непрерывным. Эти цифры не доказывают, что причиной недавнего роста стал ИИ (искусственный интеллект).
Более широкую картину применения закона даёт годовой отчёт EDPB за 2025 год. В нём приведены следующие общие показатели по Германии. Они охватывают разные нарушения защиты данных, включая случаи, не связанные с утечками.
499 Штрафов указано для Германии за 2025 год
48 117 083 евро Общая сумма штрафов, указанная для Германии за 2025 год
Как ИИ ускоряет кибератаки
ИИ может ускорять анализ кода, поиск уязвимостей и отдельные этапы атаки. Быстрый анализ опубликованных исправлений может сократить время на обновление доступных извне систем. Важные решения по-прежнему принимают исследователи и злоумышленники.
OpenAI сообщает, что исследователи Calif нашли критическую ошибку PHP с помощью модели ИИ. Wiz независимо обнаружила обе уязвимости и сообщила о них. Разработчики, поддерживающие PHP, руководили подготовкой исправлений.
Google Cloud также описывает исследования и проверку исправлений с помощью ИИ. Эти сообщения показывают конкретные способы применения ИИ в работе исследователей и разработчиков.
AWS зафиксировала попытку эксплуатации уязвимости 17 октября 2026 года, до публикации сведений о ней. Попытку обнаружили в MadPot, сети систем-ловушек AWS. AWS не знает, были бы эти ранние попытки успешны против реальных систем.
После публикации AWS зафиксировала быстрое применение общедоступных примеров кода для эксплуатации уязвимостей против своих датчиков. По оценке AWS, ИИ снижает трудозатраты на анализ патчей. Эти наблюдения не доказывают, что каждая попытка была подготовлена с помощью ИИ.
NCSC (ведомство Великобритании по кибербезопасности) прогнозирует, что к 2027 году атаки станут быстрее и масштабнее. Полностью автоматизированные сложные атаки ведомство считает маловероятными. Автоматическое массовое сканирование существовало до ИИ.
Что должна включать постоянная техническая поддержка
При постоянной поддержке нужно вести учёт версий программ и своевременно их обновлять. Нужно контролировать доступ и проверять восстановление из резервных копий. Регулярные проверки серверов и кода помогают находить риски. Письменный план реагирования на инциденты распределяет обязанности до чрезвычайной ситуации.
| Работа | Зачем это бизнесу |
|---|---|
| Вести список версий программ и ответственных за них | Показывает, какие сервисы требуют действий после сообщения об уязвимости. |
| Обновлять PHP, CMS, плагины, зависимости и серверное ПО | Устраняет известные уязвимости в разных частях системы. |
| Проверять права доступа | Ограничивает лишний доступ и позволяет удалять неактуальные учётные записи. |
| Проверять код, настройки и подозрительные файлы | Помогает находить небезопасную работу системы и вредоносный код. |
| Вести журналы событий и настраивать оповещения | Помогает обнаруживать и расследовать инциденты. |
| Хранить резервные копии и проверять восстановление | Позволяет проверить, можно ли восстановить бизнес-сервисы. |
| Поддерживать план реагирования на инциденты и список контактов | Определяет, кто координирует технические работы и решения об уведомлениях. |
Webdelo поддерживает корпоративных клиентов и средние B2B-компании в Германии и США. Мы работаем с корпоративными сайтами, CRM, ERP и другими бизнес-сервисами. Поддержка может включать:
- Регулярные технические проверки серверов.
- Обновления программ и систем.
- Проверку кода.
- Поиск вредоносного кода, включая вирусы и трояны.
В нашем руководстве объясняется, что входит в поддержку сайта и сколько она стоит. Приведённые диапазоны цен - примеры с рынка. Они не являются предложением для вашей системы.
Частота проверок, часы поддержки и целевые сроки реакции зависят от договора. Наши порядок реагирования и условия поддержки описывают целевые сроки для разных планов. Согласованные условия обслуживания не продлевают законные сроки уведомления.
Защита данных клиентов также зависит от управления доступом и проверок при разработке. Оценивая эти части договора поддержки, вы можете изучить наши практики защиты данных.
Закажите аудит безопасности сайта в Webdelo
Аудит безопасности сайта помогает оценить текущее состояние системы и выявить риски. Он определяет приоритеты исправлений и помогает спланировать постоянную поддержку. Проверка может охватывать сайт, CRM, ERP или другой бизнес-сервис.
B2B-компаниям, которые выходят на рынки Германии или США, нужны техническая готовность и локализация. Им также нужно подготовить рабочие процессы. Среди услуг Webdelo - цифровая подготовка выхода на новые рынки, которая охватывает эти задачи.
Чтобы определить объём аудита, подготовьте:
- Адрес сайта или краткое описание системы.
- Известные версии программ.
- Текущую проблему или задачу.
Не отправляйте пароли или секретные ключи через открытую форму. После аудита мы можем спланировать поддержку с регулярными проверками серверов, обновлениями, проверкой кода и поиском вредоносного кода. Объём и условия обслуживания зависят от договора.
Обратитесь в Webdelo за аудитом безопасности сайта, CRM, ERP или другого бизнес-сервиса. Мы поможем выявить риски, определить приоритеты исправлений и спланировать постоянную поддержку.
Часто задаваемые вопросы
Если получатели увидели чужие e-mail, это утечка данных?
Может быть. Адреса e-mail конкретных людей - это персональные данные. Случайное раскрытие тоже может быть нарушением безопасности персональных данных. Атака для этого не нужна. Зафиксируйте инцидент и оцените риск для людей: от него зависит, нужно ли уведомление.
Что делать, если расследование не закончено за 72 часа?
Не ждите конца расследования. 72 часа отсчитываются с момента, когда компания обоснованно уверена, что персональные данные затронуты. Если уведомление нужно, отправьте известные факты. Недостающие сведения можно дополнить позже. Уведомление после 72 часов должно объяснять причину задержки.
Кто уведомляет, если инцидент произошёл у IT-подрядчика?
Подрядчик, который обрабатывает данные по вашему поручению, должен сообщить вам без неоправданной задержки. Обычно ваша компания решает, как используются данные. Поэтому уведомлять надзорный орган остаётся её обязанностью. Срок в договоре не продлевает сроки GDPR (правил ЕС о защите персональных данных). Заранее согласуйте контакты, эскалацию и помощь с доказательствами.
Достаточно ли обновления и резервной копии после утечки?
Нет. Резервная копия возвращает доступ к данным. Она не отменяет копию, которую злоумышленник уже сделал. Обновление закрывает известную уязвимость. Оно не доказывает, что до него никто не проник в систему. Проверьте также журналы, доступы и файлы на вредоносный код.
Почему GDPR касается и B2B-компаний?
В B2B-данных часто есть персональные данные. Имена контактных лиц, рабочие e-mail, учётные записи и данные о зарплатах указывают на конкретных людей. Чисто корпоративные сведения без данных о людях не подпадают под GDPR автоматически. Их могут защищать договоры и другие правила.